Сенатор Шейкин: Расширение мощностей ЦОД должно сопровождаться развитием защиты
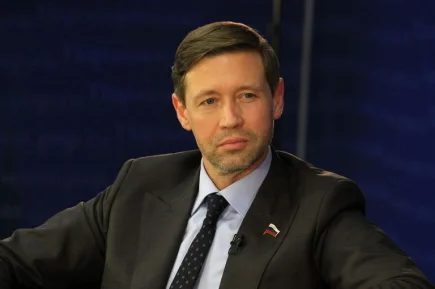
При расширении мощностей центров обработки данных (ЦОД) необходимо развивать и их защиту. На это указал замглавы Совета по развитию цифровой экономики при Совете Федерации, сенатор Артем Шейкин в беседе с «СенатИнформ».
Резервное питание и охлаждение помогают сохранить работоспособность оборудования, но не защищают от взлома учетной записи администратора или от уязвимости в программном обеспечении, подчеркнул сенатор. Поэтому, по его мнению, надежность инженерных систем и кибербезопасность нужно оценивать отдельно.
«Расширение мощностей должно сопровождаться развитием защиты. Когда на одной площадке работают многие информационные системы, особенно важно не допустить, чтобы проникновение в одну из них открыло доступ к остальным», — сказал Шейкин.
Он подчеркнул, что необходимо разграничивать сети и права доступа, проводить дополнительную проверку входа администраторов, своевременно устранять уязвимости и постоянно наблюдать за подозрительной активностью. Также важно проверять готовность систем к восстановлению после атаки, добавил сенатор.
Ранее исполнительный директор Российской ассоциации криптоиндустрии и блокчейна (РАКИБ) Александр Бражников в интервью «Парламенсткой газете» рассказал о том, насколько уязвимы физические объекты цифровой инфраструктуры и какие меры необходимо принять для их надежной защиты.
Читайте также:
• Дата-центры из Центральной России могут перенести на Дальний Восток • Данные о передвижении транспорта предлагают хранить только на серверах в РФ

Ещё материалы: Артем Шейкин